
Pengertian Teknologi VLAN
Teknologi VLAN – Teknologi VLAN adalah merupakan jaringan lokal virtual yang penting karena meliputi kompleksitas jaringan yang telah melampaui kapasitas jaringan area lokal (LAN). Teknologi VLAN ini di ciptakan untuk menghindari keterbatasan fisik dari LAN melalui sifat virtualnya. Yang mana Teknologi VLAN ini memungkinkan organisasi melakukan skala jaringan dengan segmentasi dan keamanan yang lebih baik. Jaringan ini menghubungkan lebih dari satu LAN dan jaringan menggunakan perangkat switch. Lalu apa pengertian mengenai Teknologi VLAN dan bagaimana cara kerjanya akan di elaskan secara mendetail di bawah ini. Dengan tujuan agar Anda memahami apa itu Teknologi VLAN, apa fungsi dari VLAN, bagaimana kegunaan atau manfaat VLAN, apa saja jenis-jenisnya, bagaimana keuntungannya, dan juga cara kerjanya.
Jaringan ini menghubungkan lebih dari satu LAN dan jaringan menggunakan perangkat switch.Lalu apa pengertian mengenai VLAN dan bagaimana cara kerjanya akan di jelaskan secara mendetail di bawah ini. Dengan tujuan agar Anda memahami apa itu VLAN, apa fungsi dari VLAN, bagaimana kegunaan atau manfaat VLAN, apa saja jenis-jenisnya, bagaimana keuntungannya, dan juga cara kerjanya.
Teknologi dan informasi yang semakin berkembang artinya membutuhkan berbagai kemajuan sistem dan jaringan atau networking. Oleh sebab itu, saat ini perkembangan jaringan di berbagai negara terus berkembang. Kenali mengenai jenis dan fungsi VLAN sebagai Berikut:
1. Kepanjangan VLAN
VLAN (Virtual Local Area Network) adalah jaringan yang memungkinkan komputer dan pengguna untuk berkomunikasi dalam satu lingkungan geografis, seolah-olah mereka ada di dalam satu LAN dan berbagai domain broadcaster juga multicast tunggal.
2. Dasar VLAN
Setelah memahami pengertian secara umum dan juga kepanjangan dari VLAN, perlu di ketahui juga pengertian mendasar dari apa itu VLAN. VLAN dapat di artikan sebagai sekumpulan perangkat yang ada di satu atau lebih jaringan LAN dan dapat di konfigurasikan oleh perangkat lunak.
Sehingga akhirnya, VLAN tersebut dapat berkomunikasi antara satu dengan lainnya, seolah-olah berada di saluran yang sama. VLAN sendiri sebenarnya merupakan sebuah jaringan yang berada di dalam Local Area Network (LAN), sehingga di dalam satu jaringan LAN bisa terdiri atas lebih dari satu jaringan VLAN.
Secara umum, jaringan konfigurasi dari VLAN (Virtual Local Area Network) ini di lakukan oleh perangkat lunak atau software, sehingga jaringan ini mampu memberi keuntungan ketika perangkat yang satu berpindah, maka tidak perlu lagi melakukan setup atau perbaikan jaringan lagi.
VLAN juga akan lebih memudahkan administrator jaringan untuk mempartisi jaringan tunggal yang di aktifkan, agar sesuai dengan persyaratan fungsional dan keamanan sistem tanpa harus menjalankan kabel baru atau membuat perubahan besar di dalam infrastruktur jaringan yang di milikinya.
Oleh sebab itu, VLAN (Virtual Local Area Network) ini cenderung lebih fleksibel karena di dasarkan pada koneksi logis, bukan melalui koneksi fisik.
3. Fungsi VLAN
Fungsi VLAN Setelah memahami pengertian dari VLAN (Virtual Local Area Network), Anda juga harus mengetahui apa saja fungsi itu sendiri. VLAN ini akan mengakomodir konfigurasi pada jaringan komputer fisik menjadi beberapa domain siaran. Selain itu, VLAN juga memiliki domain siaran yang berbeda sehingga jalur yang di hasilkan oleh VLAN masih bisa melewati perangkat penghubung yang sama. Biasanya, VLAN ini di konfigurasikan dengan mikrotik atau cisco yang memungkinkan beberapa jaringan LAN virtual untuk saling berdampingan dalam jaringan LAN fisik.
Metode yang berlaku pada cara kerja pada VLAN biasanya menggunakan switch atau bukan router seperti yang ada pada konfigurasi LAN biasa.
Kegunaan dan Manfaat VLAN
Selain memiliki fungsi, VLAN (Virtual Local Area Network) juga memiliki kegunaan dan juga manfaat. Di bawah ini adalah beberapa kegunaan atau manfaat dari VLAN.
1. Menambah Akses Keamanan
Hampir mirip seperti halnya dengan LAN (Local Area Network) yang mana merupakan sebuah jaringan private yang tidak bisa di akses oleh sembarang user, sehingga segi keamanan dari LAN ini sangat maksimal karena setiap pengguna yang mengakses harus mendapat permission atau izin dari administrator jaringan.
Sementara itu, VLAN (Virtual Local Area Network) memiliki konsep yang hampir sama seperti LAN konvensional, akan tetapi hanya saja jaringan yang di gunakan sudah bersifat nirkabel, sehingga bisa di akses di mana saja dan dari mana saja. Sehingga faktor keamanan lebih harus di perhatikan.
Dalam VLAN, faktor keamanan jadi aspek paling penting yang harus di jaga sehingga VLAN ini memiliki fungsi membatasi akses ke berbagai data sensitif sehingga dapat mengurangi potensi penyalahgunaan akses dari orang yang tidak di kenal atau orang yang tidak bertanggung jawab.
2. Mengefisienkan Biaya
VLAN ini akan lebih mengefisienkan biaya di bandingkan dengan LAN. Karena LAN memerlukan banyak jaringan kabel, sehingga biaya perawatan dan pemasangannya lebih besar. Sementara itu, VLAN menawarkan berbagai fasilitas dan fitur dari LAN tanpa harus melakukan pemasangan atau perawatan kabel.
Hal ini di rasa lebih efektif dan juga efisien karena perusahaan dapat lebih menghemat biaya pembelian kabel pada LAN ketika ada perangkat baru yang harus di hubungkan. Di tambah lagi, sistem jaringan VLAN tidak menggunakan router, sehingga tidak membutuhkan banyak pemrosesan karena cukup menggunakan switch.
Selain biaya administratif bisa di kurangi, energi yang harus di keluarkan oleh SDM juga lebih tidak terkuras karena konfigurasi jumlah waktu dan juga energi yang harus di curahkan tidak sebesar jika menggunakan berbagai kabel yang harus memindah dan menambah ketika ada perangkat baru.
3. Peningkatan Kerja yang Lebih Baik
Fungsi yang selanjutnya adalah VLAN mampu membuat layer datar 2 jaringan menjadi beberapa grup kerja yang mampu mengurangi beban trafik pada jaringan. Hal ini di lakukan untuk memisahkan jaringan non-esensial dan juga jaringan penting, sehingga performanya semakin optimal.
VLAN juga memungkinkan berbagai grup berkolaborasi sehingga lebih mudah melakukan transfer data ke perangkat satu sama lain. Oleh sebab itu, sistem kerja menggunakan VLAN ini di nilai lebih baik di bandingkan dengan sistem jaringan yang lainnya.
4. Tidak Perlu Mengatur Ulang Jaringan
Seperti yang sudah di jelaskan tadi, VLAN ini bisa memudahkan kerja tanpa harus memindahkan jaringan komputer atau perangkat jika memiliki perangkat baru. Sehingga, VLAN ini dapat memindahkan perangkat kapan saja dan di mana saja tanpa harus mengatur ulang jaringan yang ada pada LAN.
Karena meskipun perangkatnya berpindah, akan tetapi VLAN ini tetap terhubung dengan jaringan sistem satu sama lain.
5. Memudakan Administrasi
VLAN memiliki berbagai penyederhanaan proses administrasi yang mana perangkat server tidak perlu datang langsung ke area perangkat server untuk memasukkan jaringan, karena semua perangkat bisa terkoneksi dan menjangkau server dari tempat lain sehingga memudahkan administrator melakukan pengaturan dan kontrol agar jaringan lebih aman.
Jenis-Jenis VLAN, Kelebihan & Kekuranganya
VLAN di bagi menjadi beberapa macam atau jenis. Di bawah ini adalah beberapa jenis VLAN.
1. VLAN Default
VLAN default merupakan penamaan sebuah konfigurasi sejak sakelar pertama kali di nyalakan. Jenis VLAN ini masih sangat standar karena semua port switch yang tersedia dan terhubung dalam fungsi dasar.
2. VLAN Suara
VLAN suara adalah jaringan yang sudah mendukung layanan VoIP yang sudah di rancang khusus untuk menunjang kebutuhan komunikasi berbasis suara.
3. Data VLAN
Jaringan ini memiliki fungsi utama untuk mengatur lalu lintas data yang terjadi pada sebuah jaringan VLAN.
4. Management VLAN
Sistem ini merupakan jaringan VLAN yang di konfigurasikan untuk kebutuhan sakelar management.
5. VLAN Asli
Jaringan ini merupakan jaringan VLAN yang di kembalikan ke port, jika tidak memiliki tag atau tidak ada di bagasi.
6. VLAN ID
Untuk memberi identitas sebuah VLAN digunakan nomor identitas VLAN yang dinamakan VLAN ID. Digunakan untuk menandai VLAN yang terkait. Dua range VLAN ID adalah:
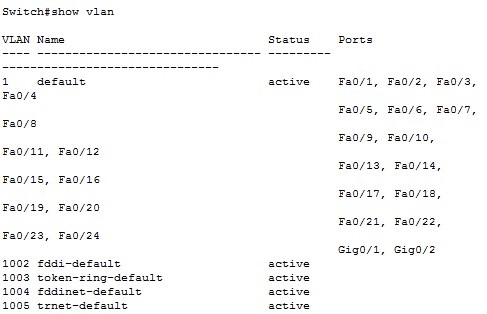
Di gunakan untuk jaringan skala kecil dan menengah.
- Nomor ID 1002 s.d. 1005 dicadangkan untuk Token Ring(Token Ring karena jaringan dapat diakses melalui sebuah teknologi yang memiliki basis berua teknologi Ring) dan FDDI (Fiber Distributed Data Interconnect) VLAN.
- ID 1, 1002 – 1005 secara default sudah ada dan tidak dapat dihilangkan.
- Konfigurasi disimpan di dalam file database VLAN, yaitu vlan.dat. file ini disimpan dalam memori flash milkik switch.
- VLAN trunking protocol (VTP), yang membantu manajemen VLAN, hanya dapat bekerja pada normal range VLAN dan menyimpannya dalam file database VLAN.
Extended Range VLANs (1006 – 4094)
Memungkinkan para service provider untuk memperluas infrastrukturnya kepada konsumen yang lebih banyak. Dibutuhkan untuk perusahaan skala besar yang membutuhkan jumlah VLAN lebih dari normal.Memiliki fitur yang lebih sedikit dibandingakn VLAN normal range.
- Disimpan dalam NVRAM (file running configuration).
- VTP tidak bekerja di sini.
Kelebihan VLAN
Dari penjelasan mendetail di atas, maka dapat di ambil kesimpulan bahwa VLAN memiliki keunggulan. Berikut ini adalah keuntungan jika menggunakan VLAN.
- VLAN lebih aman karena berbagai data sensitif akan di pisahkan dengan berbagai jaringan yang ada, sehingga akses ke informasi rahasia bisa di minimalisasi.
- Kinerjanya jauh lebih tinggi di bandingkan dengan jaringan lain karena dapat mengurangi lalu lintas jaringan dan meningkatkan kinerja.
- Meski kinerjanya jauh lebih baik, akan tetapi biayanya lebih hemat karena tidak membutuhkan perawatan dan juga pemasangan kabel dan bahkan menggunakan bandwidth dan uplink yang efisien.
- Peningkatan efisiensi terhadap staf IT agar mampu memberi fasilitas manajemen jaringan kepada pengguna dengan kebutuhan jaringan yang sama dengan menggunakan VLAN.
- Manajemen proyek atau aplikasi yang ada di dalamnya lebih mudah di buat dan juga di kelola karena memiliki fungsi yang terpisah.
Kekurang VLAN
- Seluruh VLAN Akan Terkena Dampak Jika Jaringan Utama Bermasalah
Secara logika, jaringan VLAN berada dalam segmen jaringan yang berbeda tetapi secara fisik satu segmen. Artinya, jika jaringan utama bermasalah, maka semua VLAN akan terkena dampaknya.
- Data yang Dikirim secara Broadcast Terkirim ke Semua VLAN
Ketika ada data yang dikirim secara broadcast melalui domain siaran, maka data tersebut akan terkirim ke semua VLAN.
- Menurunkan Kinerja DHCP
Saat jumlah perangkat yang terhubung ke jaringan di dalam VLAN banyak, maka kinerja DHCP akan berantakan dan tidak bisa di duga.
DHCP atau Dynamic Host Configuration Protocol adalah protokol yang di pakai untuk mengelola pemberian konfigurasi jaringan secara otomatis. Ini agar perangkat-perangkat yang terhubung dalam suatu jaringan dapat saling berkomunikasi.
- Tidak Mampu Mengamankan Aliran Data
VLAN di rancang untuk membagi jaringan dan tidak memiliki kemampuan untuk mengamankan aliran data. Oleh sebab itu, VLAN tidak boleh di anggap sebagai fitur keamanan pada switch.
- Keterbatasan Peralatan
VLAN memiliki keterbatasan peralatan jika ingin di terapkan pada jaringan skala besar dan penggunaannya kurang efisien daripada LAN. Selain itu, VLAN juga berisiko tinggi terkena virus.
Cara Kerja VLAN
Secara singkat, cara kerja VLAN adalah menghubungkan semua perangkat komputer ke dalam lebih dari satu LAN. VLAN akan menyediakan berbagai tautan untuk mengakses data ke semua host perangkat yang terhubung ke switch yang sudah di beri ID yang sama.
VLAN memiliki domain broadcast sendiri yang memisahkan jaringan fisik menjadi beberapa jaringan logis. Servernya akan mengatur bagaimana lalu lintas komunikasi bekerja dan switch akan memastikan ke mana data akan pergi dan proses selanjutnya berjalan seperti LAN pada umumnya.
Transmisi Data Pada VLAN
Pada saat membangun sebuah jaringan berbasis kabel sebagai backbone utama sebelum di distribusikan ke segmen-segmen LAN lainnya tentu ada hal-hal yang harus di perhitungkan. Hal-hal tersebut meliputi alokasi pembagian IP address, yaitu penggunaan VLSM atau CIDR, serta cara mendeteksi dan memprediksi tingkat rutinitas frekuensi transmisi data. Sebelum memasuki materi tentang pentingnya VLAN ( Virtual local Area Network) dalam sebuah jaringan , perlu di pahami terlebih dahulu beberapa istilah dalam melakukan transmisi data sebagai berikut:
Unicast
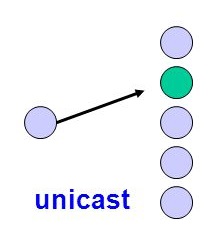
Unicast merupakan teknik komunikasi antara dua host atau dua terminal secara point to point secara langsung dalam jaringan.
Anycast
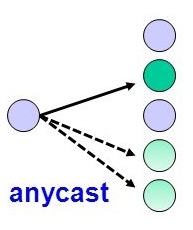
Anycast merupakan teknik komunikasi data pada host yang berada dalam sebuah group jaringan atau lebih di kenal adalah sebagai one to one of many. Pengalamatan ini hanya di gunakan pada router.
Broadcast
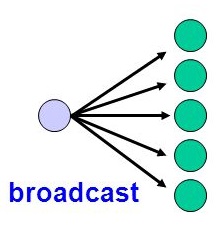
Metode komunikasi ini dengan melakukan pengiriman data pada seluruh host atau terminal yang tersambung dengan jaringan. Contohnya radio,televisi,internet, dan lainnya.
Multicast
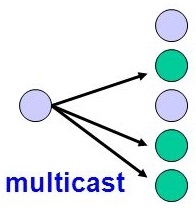
Multicast merupakan teknik kebalikan dari anycast yaitu pengiriman data di lakukan pada satu atau lebih host dalam sebuah group yang sama. Konsep sederhana bahwa satu paket dapat di kirim oleh server dan akan di terima oleh banyak penerima
Kebanyakan dalam sebuah jaringan local selalu menggunakan switch atau hub sebagai concentrator. Oleh karena itu biasanya konsep penyelenggaran komunikasi mrnggunakan metode broadcast.

Metode broadcast lebih baik karena setiap melakukan komunikasi device pengirim akan mengirimkan data di stribusikan kesemua port aktif dalam switch agar menerima data oleh host-host yang terhubung. selanjutnya host tujuan akan menjawab paket data tersebut dengan mengirimkan paket data menuju ke switch, kemudian proses broadcasting akan kembali terjadi hingga paket data tersebut sampai pada tujuan . Agar setiap host dalam jaringan local dapat saling terhubung jaringan tersebut harus memiliki network ID atau broadcast ID yang sama.
ACL (Access Control List)
ACL merupakan daftar access control yang berisi perizinan serta data kemana user akan diberikan izin. Jika data telah memiliki izin, maka hanya dapat diakses oleh beberapa user yang telah diberikan akses saja dan tentunya sudah dikontrol oleh access control tersebut. Dalam hal ini, diperlukan administrator untuk mengamankan informasi dan mengatur hak atas informasi apa saja yang boleh diakses dan kapan informasi tersebut dapat diakses. Secara sederhana ACL merupakan sebuah standar keamanan.
Cara kerja ACL
- Adalah selalu membaca setiap list dengan cara sequential atau berurut dari atas ke bawah.
- Ketika ada paket data ACL akan membaca dan membandingkan setiap list yang sudah dibuat.
- Jika menemukan kondisi yang sesuai, paket akan mengikuti aturan yang sudah ada dalam Access List.
- Namun jika paket tidak menemukan kondisi yang sesuai maka paket tidak bisa mendapatkan akses.
Fungsi ACL
- Penggunaan paling umum dan paling mudah untuk dimengerti adalah melakukan penyaringan paket yang tidak di inginkan saat Anda melakukan implementasi kebijakan keamanan, seperti mengatur Access Control List untuk membuat keputusan yang sangat spesifik mengenai pola lalu lintas sehingga hanya host tertentu saja yang dapat mengakses sumber daya tersebut, sedangkan yang lainnya di tolak.
- Access list juga dapat di gunakan pada situasi lain, dimana tidak harus meliputi penolakan paket, seperti mengontrol network yang akan atau tidak di nyatakan sebagai protokol dynamic routing dengan mengkonfigurasikan access list dengan cara yang sama seperti sebelumnya di mana penerapannya di lakukan ke protocol routing bukan ke interface. Selain itu, kita juga dapat menggunakan ACL ini untuk mengkategorikan paket atau antrian atau layanan QOS serta mengontrol tipe lalu lintas data nama yang akan mengaktifkan link ISDN.
- Statement ACL pada dasarnya merupakan paket filter, dimana paket akan dibandingkan, dikategorikan serta dilakukan tindakan terhadap paket yang dikirimkan. List daftar yang telah dibuat kemudian diterapkan kepada lalu lintas inbound maupun outbond pada interface dimanapun. Dengan menerapkan ACL, akan membuat router mampu menganalisa setiap paket arah spesifik yang melalui interface tersebut serta mengambil tindakan yang sesuai.